

QNAP強化企業內網防護 ADRA NDR X強化威脅阻斷及資料復原
- 陳詩函/台北
-

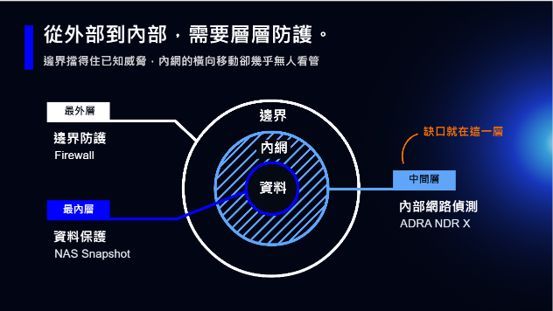
勒索軟體攻擊手法日益複雜,企業過去多將資安防護重點放在外部網路,透過防火牆與端點防護阻擋入侵,卻相對忽略內部網路的安全風險。攻擊者一旦透過社交工程取得合法帳號,便可能潛入內網掃描設備、探索權限及尋找重要資料,待掌握環境後才發動攻擊。
由於內部裝置之間的流量未必經過防火牆,即使企業已部署邊界防護與資料備份機制,仍可能難以及時察覺橫向移動等異常行為。針對這項防護缺口,威聯通科技(QNAP)推出ADRA NDR X網路偵測與回應方案,結合AI行為分析、交換器即時阻斷及NAS快照保護,協助企業強化內網威脅偵測與應變能力,降低攻擊擴散及資料損失風險。
威聯通科技(QNAP)先進網通專案副理許智傑以2025年英國零售商Marks & Spencer(M&S)遭受網路攻擊為例,說明內網防護不足可能造成的損失。當時攻擊者透過社交工程欺騙委外IT服務台,取得合法帳號憑證,隨後在企業內網潛伏、探索系統並尋找攻擊目標,最終發動勒索軟體攻擊,造成線上服飾銷售停擺約7週,營業利益受到約3億英鎊衝擊。
他提醒,這類攻擊的危險之處,在於攻擊者可以利用合法身分進行活動,企業若缺乏對內部裝置連線行為的持續監測,便可能錯失及早發現威脅的機會。
M&S事件也凸顯出企業資安的當下破口,即便已建立資料備份與復原機制,如果無法及早掌握內網異常活動,仍可能在攻擊發生後面臨營運中斷與資料受損風險。許智傑指出,QNAP深耕網路儲存與資料保護,長期持續關注企業核心資料的安全風險,針對內網異常活動難以察覺的資安破口,他認為,除了既有NAS提供的備份、備援與資料隔離機制,更需要在攻擊者接觸重要資料前及早發現威脅。
對此,QNAP善用自身在儲存與網通領域的技術基礎,從2021年起投入ADRA NDR開發,透過NAS與交換器的整合,將防護能力延伸至內網流量監測與威脅處置,協助企業降低攻擊擴散及核心資料受損的風險。
結合AI行為學習 辨識內網未知威脅
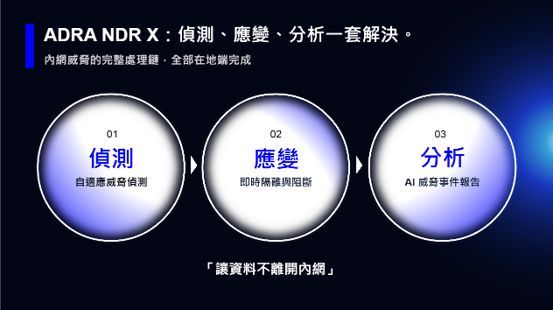
針對企業內網流量難以監控的問題,ADRA NDR X採用旁路偵測架構,透過核心交換器的Mirror/SPAN Port複製網路流量,交由安裝在QNAP NAS上的軟體進行分析。這種方式不需大幅調整既有網路架構,也無須在終端設備安裝代理程式,可監測跨VLAN的可疑連線,對於不方便安裝防護軟體的工廠生產設備尤其適用。此外,所有偵測與分析作業均在地端完成,企業內網資料不必傳送至外部雲端。
在威脅辨識方面,ADRA NDR X內建超過43,000條攻擊簽章,可偵測已知的網路掃描、漏洞利用及惡意軟體行為。面對零日漏洞、合法帳號遭盜用及AI驅動的新型態攻擊,則利用機器學習分析裝置的異常行為。
許智傑說明,系統會先經過7至30天學習期,掌握每台裝置平時的流量體積、連線對象、活動時間及通訊協定,建立個別行為基準線,之後持續比對,提高異常判斷的精確度。例如,當裝置突然在非工作時段連線至陌生主機,或短時間大量掃描內部設備,即使未符合既有攻擊簽章,也可能被系統辨識為可疑活動。
串接威脅阻斷與資料保護 降低資安導入門檻
當ADRA NDR X偵測到異常活動並判定為高風險事件後,可自動通知相容交換器,依MAC位址封鎖可疑裝置,限制攻擊者繼續在內網橫向移動,同時觸發QNAP NAS快照,保存當下的資料狀態,供後續還原使用。許智傑指出,勒索軟體在正式加密資料前,通常會先掃描主機、探索重要資料,過程中可能出現大量異常連線或SMB流量暴增。透過行為偵測與設備連動,企業有機會在資料遭到加密前採取應變措施,減少攻擊擴散及資料損失風險。
完成威脅阻斷後,IT人員仍需釐清攻擊來源與事件經過。ADRA NDR X結合大型語言模型(LLM),分析可疑封包及相關事件紀錄,將原本分散的告警整理成攻擊鏈、威脅摘要與處置建議,並分別提供IT技術調查報告及管理階層風險報告。相較過去需要人工逐一檢視封包與系統紀錄的方式,可降低事件調查負擔,協助企業判斷後續處置方向。
在部署與成本方面,ADRA NDR X可搭配相容的QNAP NAS與交換器使用,也支援Cisco、HPE及Aruba部分交換器型號,降低企業汰換既有設備的需求。多據點企業則可透過ADRA Connector集中查看各站點的資安狀況。許智傑表示,QNAP已具備NAS與交換器的軟硬體整合基礎,因此ADRA NDR X採取軟體零訂閱費、零裝置授權費的模式,降低企業持續投入資安防護的成本。
展望後續發展, QNAP將持續強化AI分析與未知威脅辨識能力,並依市場需求評估擴大第三方交換器的相容範圍。許智傑表示,QNAP自2021年投入ADRA NDR開發以來,便將產品部署於QNAP內部,透過長期使用掌握實際需求並改善功能。未來除了擴充既有網路設備的支援,也將持續深化自家NAS與交換器的整合,讓企業能依照現有設備與網路環境,選擇適合的內網防護方案。