

AI漏洞衝擊企業資安 CISO會長金慶柏建議強化AI治理與供應鏈聯防
- 羅彩薇
-

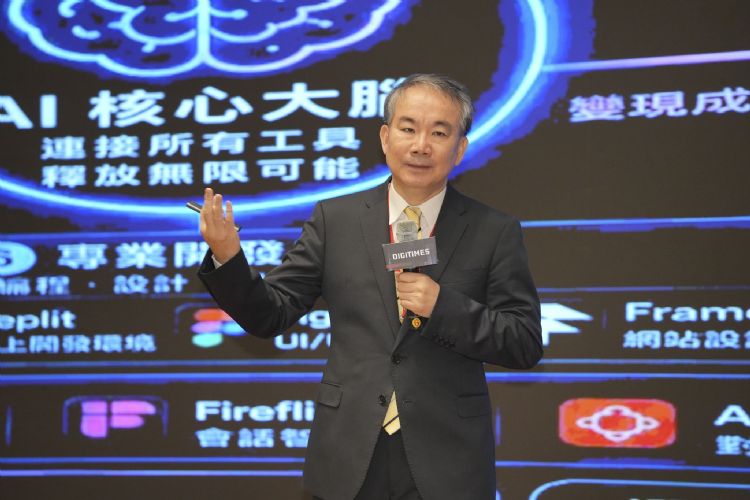
生成式AI與AI代理(AI Agent)加速企業創新,也讓網路攻擊的速度、規模與複雜度大幅提升。台灣CISO聯盟會長暨華碩集團資安長金慶柏於DIGITIMES「Security Summit 2026」以「從防禦到韌性:企業資安治理的下一步」為題指出,企業若仍依賴傳統邊界防護與人工漏洞修補,將難以應付AI驅動的資安威脅,必須將員工責任、AI治理、產品安全及供應鏈聯防納入整體管理。
金慶柏表示,台灣位居全球AI硬體供應鏈核心,也成為網路攻擊高度集中的地區。他引用統計表示,台灣每日平均遭受約2,800萬次網路攻擊,AI工具更大幅降低漏洞挖掘與攻擊程式開發門檻,使攻擊者得以持續進行自動化掃描。根據演講引用的美國國家漏洞資料庫(NVD)數據,2026上半年公開漏洞數量超過3.5萬個,年增近5成。過去企業習慣配合微軟每月「週二修補日」(Patch Tuesday)安排更新,如今已面臨幾乎每天都須處理漏洞的壓力。
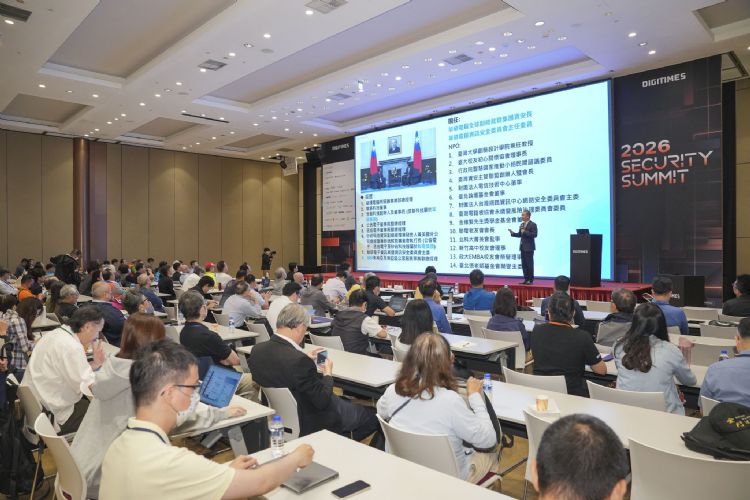
面對漏洞數量與攻擊速度同步增加,他建議企業回歸資安基本功,包括資產盤點、身分與存取管理、特權帳號控管,以及淘汰缺乏維護的老舊系統,避免管理疏漏成為攻擊入口。
金慶柏以華碩集團經驗為例指出,華碩一方面發展AI伺服器、AI PC及企業AI服務,另一方面也積極將AI工具導入研發、法務、財務等內部業務。然而,員工使用AI處理工作資料,可能涉及機密外洩、權限濫用與未經授權的資料交換,華碩為此推動資料分級與使用規範,依資訊敏感程度界定哪些內容可提供AI處理,並要求資料擁有者承擔管理責任。
金慶柏認為,資安長無法替所有部門判斷資料是否適合輸入AI,業務主管與使用者都必須了解資料界線。對於具備自主執行能力的AI Agent,則應採取最小權限、行為監控及人類最終審核機制,避免AI取得過度授權後造成連鎖風險。
他進一步指出,AI治理已受到法規及投資評鑑關注。2026年道瓊永續指數相關企業永續評估新增負責任AI題組,要求企業提出政策、管理計畫及具體執行證據;歐盟《網路韌性法》(CRA)也提高數位產品的漏洞管理、安全更新與通報要求。
金慶柏最後提醒企業,即便持續強化自身防護,仍有可能因供應商、開源元件或第三方服務的弱點遭到波及。因此,資安治理必須涵蓋產品生命週期與供應鏈,透過軟體物料清單(SBOM)、供應商管理及跨企業聯防提升透明度。他再次強調,沒有任何單一企業能獨力確保整體供應鏈安全,企業須將安全性、法規遵循與營運韌性共同納入管理責任。