

歐盟CRA 9月啟動 旺宏以安全記憶體打造硬體資安防線
- 張姝寧/台北
-

在競爭激烈的歐洲與全球市場中,車用電子、工業控制、網通設備及AI資料中心等高階應用,對供應鏈透明度與裝置身分識別的要求日益嚴苛。歐盟網路韌性法(Cyber Resilience Act;CRA),要求數位產品製造商需從產品設計、開發、生產到產品服務生命週期,均落實網路資安措施。
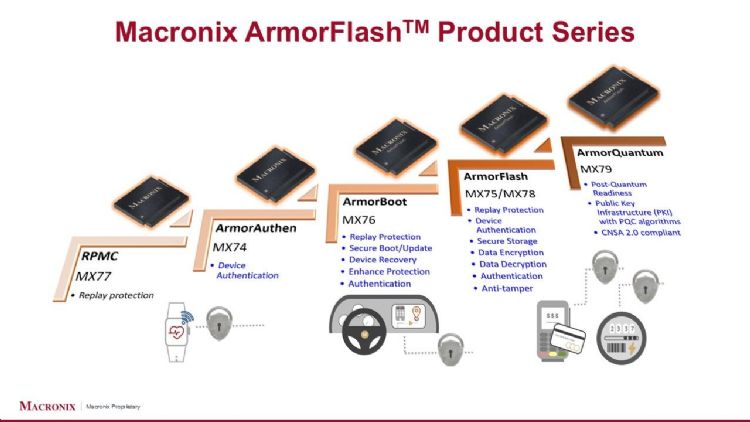
除了產品安全設計外,也需建立漏洞管理、安全更新、事件通報及供應鏈透明化等機制。隨著CRA全面適用時程實施接近,如何從產品底層架構建立安全能力,已成為各產業的重要課題。全球非揮發性記憶體領導廠商旺宏電子(Macronix),透過旗下兩大核心產品ArmorFlashTM與ArmorBoot,分別從資料保護與安全開機切入,提供了國際市場完整的硬體解決方案,協助系統產品建立可信任的安全基礎,滿足CRA對Secure-by-Design、資產保護及產品生命週期的安全管理需求。
深耕高安全市場:以晶片級防禦強化關鍵資料防護
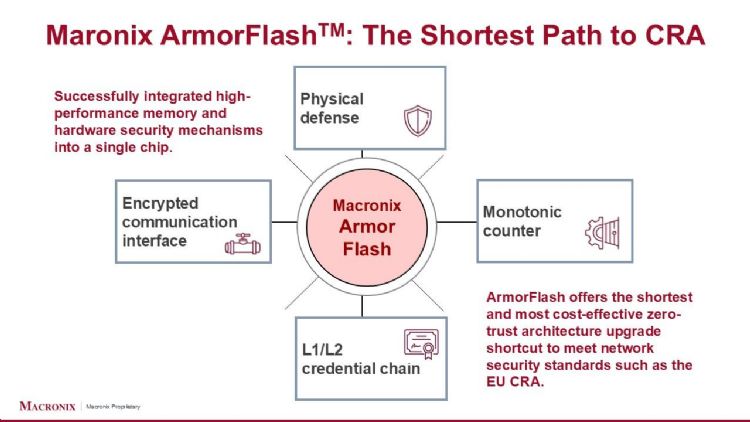
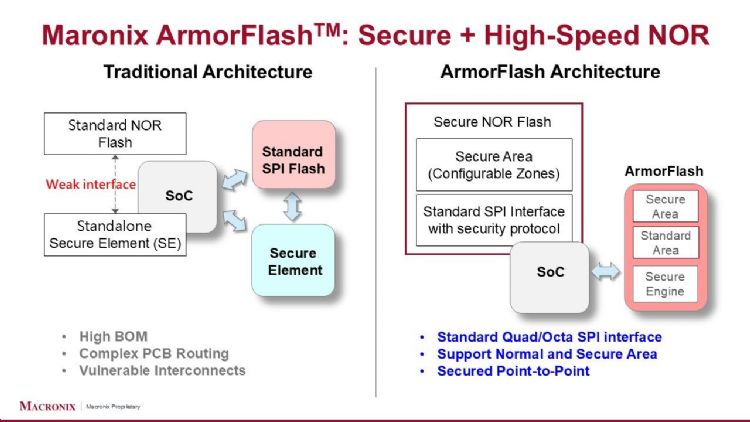
針對歐洲市場對資料與韌體安全的高度要求,旺宏電子ArmorFlash將安全儲存、硬體加密及身分識別等功能直接整合至記憶體元件中。其內建硬體加密引擎與安全通訊機制,強化資料在儲存與傳輸過程中的保護,並降低資料遭竊聽或中間人攻擊的風險。
同時,透過非揮發性單調計數器(Monotonic Counter)與真實亂數產生器(TRNG)等硬體安全機制,強化重放攻擊(Replay Attack)與回滾攻擊(Rollback Attack)防護,避免系統遭惡意降級至存在漏洞的舊版韌體。其支援安全憑證的設計,一舉協助主機端確認連接裝置的身分,為設備提供無法複製且可信賴的晶片身分識別,降低未經授權裝置接入所帶來的風險,在客戶端的產品生命週期中阻斷硬體遭篡改與偽造的風險,進而確保軟體供應鏈高度安全的信任基礎。
ArmorFlash支援標準的SPI介面,與標準NOR Flash的針腳相容,方便客戶端整合既有的NOR Flash記憶體設計,在不大幅改變系統架構的情況下即可快速導入,迅速強化儲存元件的安全能力,有效降低導入門檻。
旺宏電子產品行銷處專案部經理葉金瓚指出,ArmorFlash瞄準對於資料與韌體安全具有高度要求的市場,該產品已成功導入自駕與網通設備的供應鏈中,並滿足這些頂尖系統對裝置身分識別、資料保護及韌體安全日益提高的需求,在高安全連網的實際應用中展現其重要價值,協助系統廠商強化整體產品防護能力。
建立系統啟動的信任基礎:以專用安全開機架構對抗惡意韌體攻擊
面對客戶端系統在啟動過程中,需避免未經授權或遭竄改的程式碼被載入,旺宏的ArmorBoot在系統開機階段扮演著韌體驗證與保護的關鍵角色,提供專用方案並搭配安全更新、備援及復原等機制,確認韌體的可信任性,提升系統面對韌體攻擊與異常狀況時的韌性。
其支援標準SPI/QSPI介面的安全記憶體產品線,為嵌入式系統提供可靠的硬體信任根(Root of Trust)與安全啟動(Secure Boot),並落實重放攻擊防護(Replay Attack Protection)與防回滾保護(Rollback Attack Protection)功能。
值得一提的是,在執行安全啟動程序時,ArmorBoot能在外部SPI匯流排中不暴露代碼的情況下,直接在晶片內部完成程式碼完整性驗證,一旦偵測到數位簽章不符時,會自動將系統導向裝置復原軟體,以防止裝置損壞,同時提供身分驗證保護(Authenticated Protection),全方位保障系統運作的完整性。
該產品特別適合需要具備硬體信任根(Root of Trust)的嵌入式系統、工業設備、車用電子、網通設備及高階運算平台,可協助客戶強化產品從開機、韌體更新到產品生命週期管理的安全機制,並與既有系統架構形成互補。
從底層架構防禦:雙箭齊發破解CRA難題
旺宏電子透過ArmorFlash與ArmorBoot將安全能力前移至硬體層,依不同系統需求,分別從裝置認證、資料保護、安全開機、韌體更新及系統回復等面向提供解決方案,協助客戶降低未授權存取、資料竄改及韌體遭置換等風險,並符合IEC 62443、ISO 21434等國際資安標準所強調的產品安全需求,除了滿足歐盟CRA對資產保護與產品生命週期的嚴格要求,亦協助全球客戶強化產品的安全設計與高效能,以建立符合CRA要求的產品資安能力。