

當AI開始自主執行任務 企業如何建立治理與信任機制?
- 台北訊
-

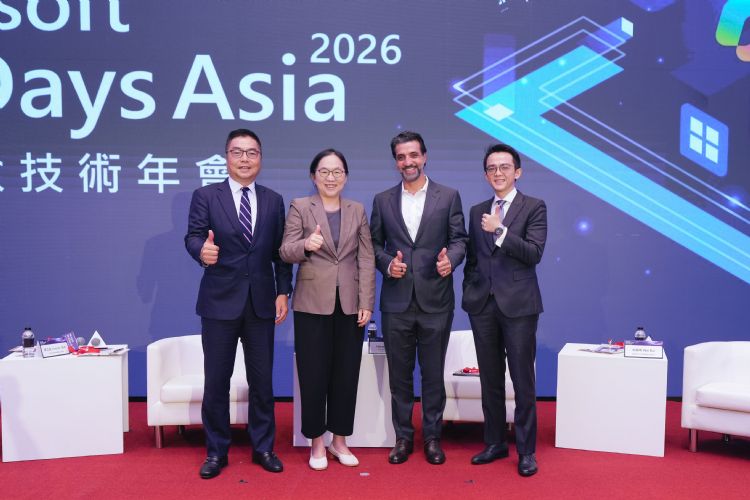
當生成式AI從資訊處理工具,走向具備自主決策與執行能力的Agentic AI,企業面對的課題也AI落地延伸到AI治理。近期實驗性AI Agent成功入侵Hugging Face的事件,也讓AI Agent的安全與治理問題受到更多關注。Microsoft DevDays Asia 2026的高峰對談,以「 Governing AI Responsibly」為主題,探討AI發展過程中,如何兼顧「技術創新」與「政策合規」。
擔任與談人的微軟全球助理法務長、台灣微軟公共暨法律事務部總經理施立成說,身分管理(Identity)、可視性(Visibility)及信任(Trust)是Agentic AI時代的重要三大治理支柱,為企業與政府提供非常清晰的行動方向。微軟建議開發者社群在追求技術巔峰的同時,應主動承擔起建構安全應用的責任,若能善用Copilot Studio與Microsoft Entra等工具,將法遵與身分機制內嵌於開發流程中,自然有助於降低法遵門檻。
從可視性出發 建立Agent行為治理機制
從近兩年全球AI技術演進趨勢顯示,Agent管理核心在於「可視性」,企業需要一套完善的治理機制,才能掌握組織內Agent數量、具體行為,以及是否產生「行為漂移」的能力。因此,企業、政府單位需推動 「Agent 行為準則」,將原本抽象的倫理政策轉化為技術規範,讓Agent能遵循既定的守則。
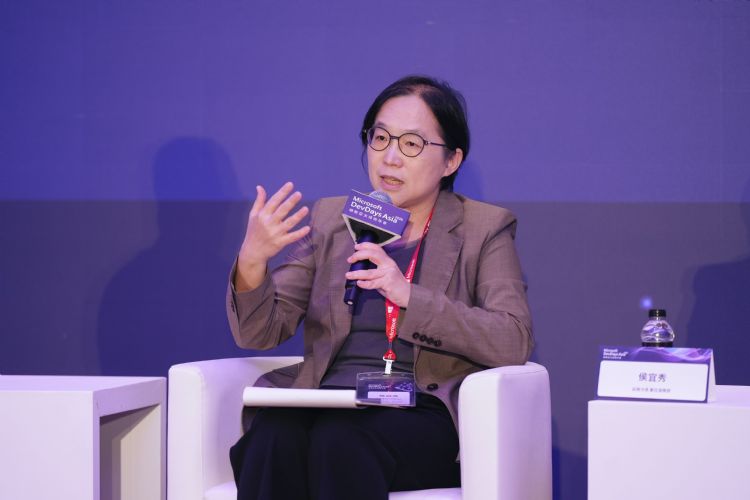
數位發展部政務次長侯宜秀說:「相較於過去聚焦大語言模型本身,AI Agent具備自主執行任務與外部系統互動的能力,自然需要在設計階段就納入治理思維。政府已經公布AI基本法框架,作為企業、公部門在開發與應用AI Agent的治理基礎。在Agent治理架構中,可從能力評估、授權範圍、運作安全、身分識別、問責制度、制度建構等六大面向著手,先確認Agent的技術成熟度與任務達成率後,再明確界定可執行的行為,避免過度授權。」
做好身分管理 落實權限與責任控管
從企業治理與法遵角度來看,導入AI Agent不能只關注技術效能,更需要建立完整的監督與責任機制。尤其當Agent開始具備自主執行任務、存取企業資料與操作系統的能力後,企業治理重點也必須從傳統的資料與模型管理,延伸至Agent的身分、權限與責任歸屬。
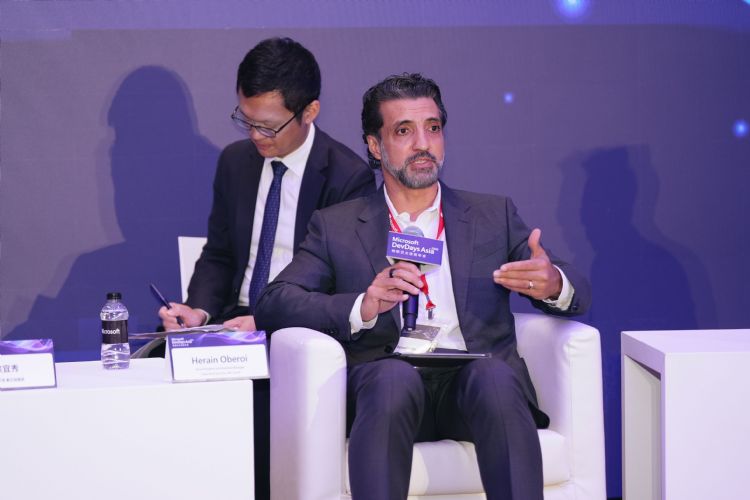
微軟全球數據與人工智慧安全副總裁暨總經理Herain Oberoi指出,隨著AI Agent從輔助工具走向可自主執行任務的角色,企業資安治理重點也將從過去防範資料外洩,延伸到Agent身分與權限管理。企業需要為每個Agent建立專屬身分,並明確定義Owner與Sponsor,釐清Agent由誰負責,以及可代表誰執行哪些工作。對於只執行單一任務、生命週期短暫的Agent,企業應根據任務需求動態授予權限,任務完成後即時回收,避免權限長期留存所產生的風險。
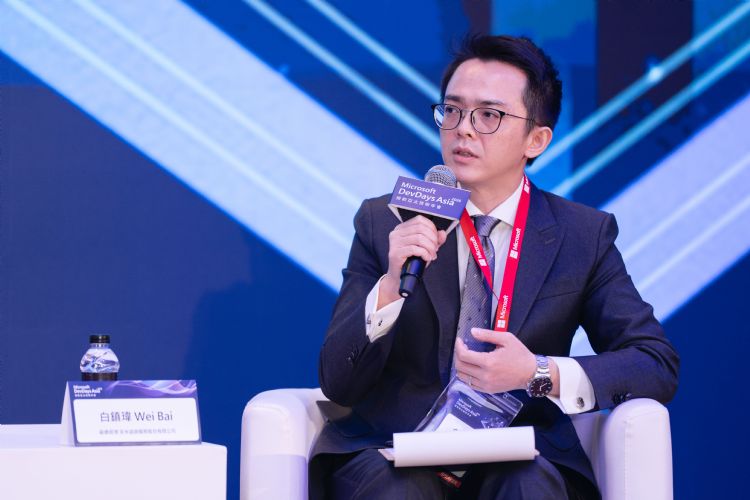
安永諮詢副總經理白鎮瑋認為,無論企業導入何種Agent應用,都應堅持「人工把關」(Human-in-the-Loop)機制,讓人類持續參與關鍵決策與監督,並由企業承擔最終的管理與法律責任。特別是在導入Agent前,更應全面盤點內部AI使用情況,才能進一步辨識智慧財產權、個資、資訊安全及勞動權益等議題,避免AI在缺乏管理的情況下擴大風險。
隨著Agent逐漸具備自主執行任務的能力,其影響範圍可能延伸至營運、法務、人資及財務等領域,因此AI風險管理不應只是IT或風控部門的責任,而應提升至企業高階管理層甚至董事會層級。唯有將身分、權限、行為監督與責任歸屬納入整體治理架構,企業才能在推動AI Agent應用的同時,兼顧創新與風險管理。